CYBERCRIME, LA NUOVA ARMA INVISIBILE CHE MINACCIA STATI, ECONOMIE E CITTADINI
Andrea Pasini: «Le guerre del futuro potrebbero essere combattute senza sparare un solo colpo. Gli attacchi informatici sono una delle più pericolose armi criminali del nostro tempo»
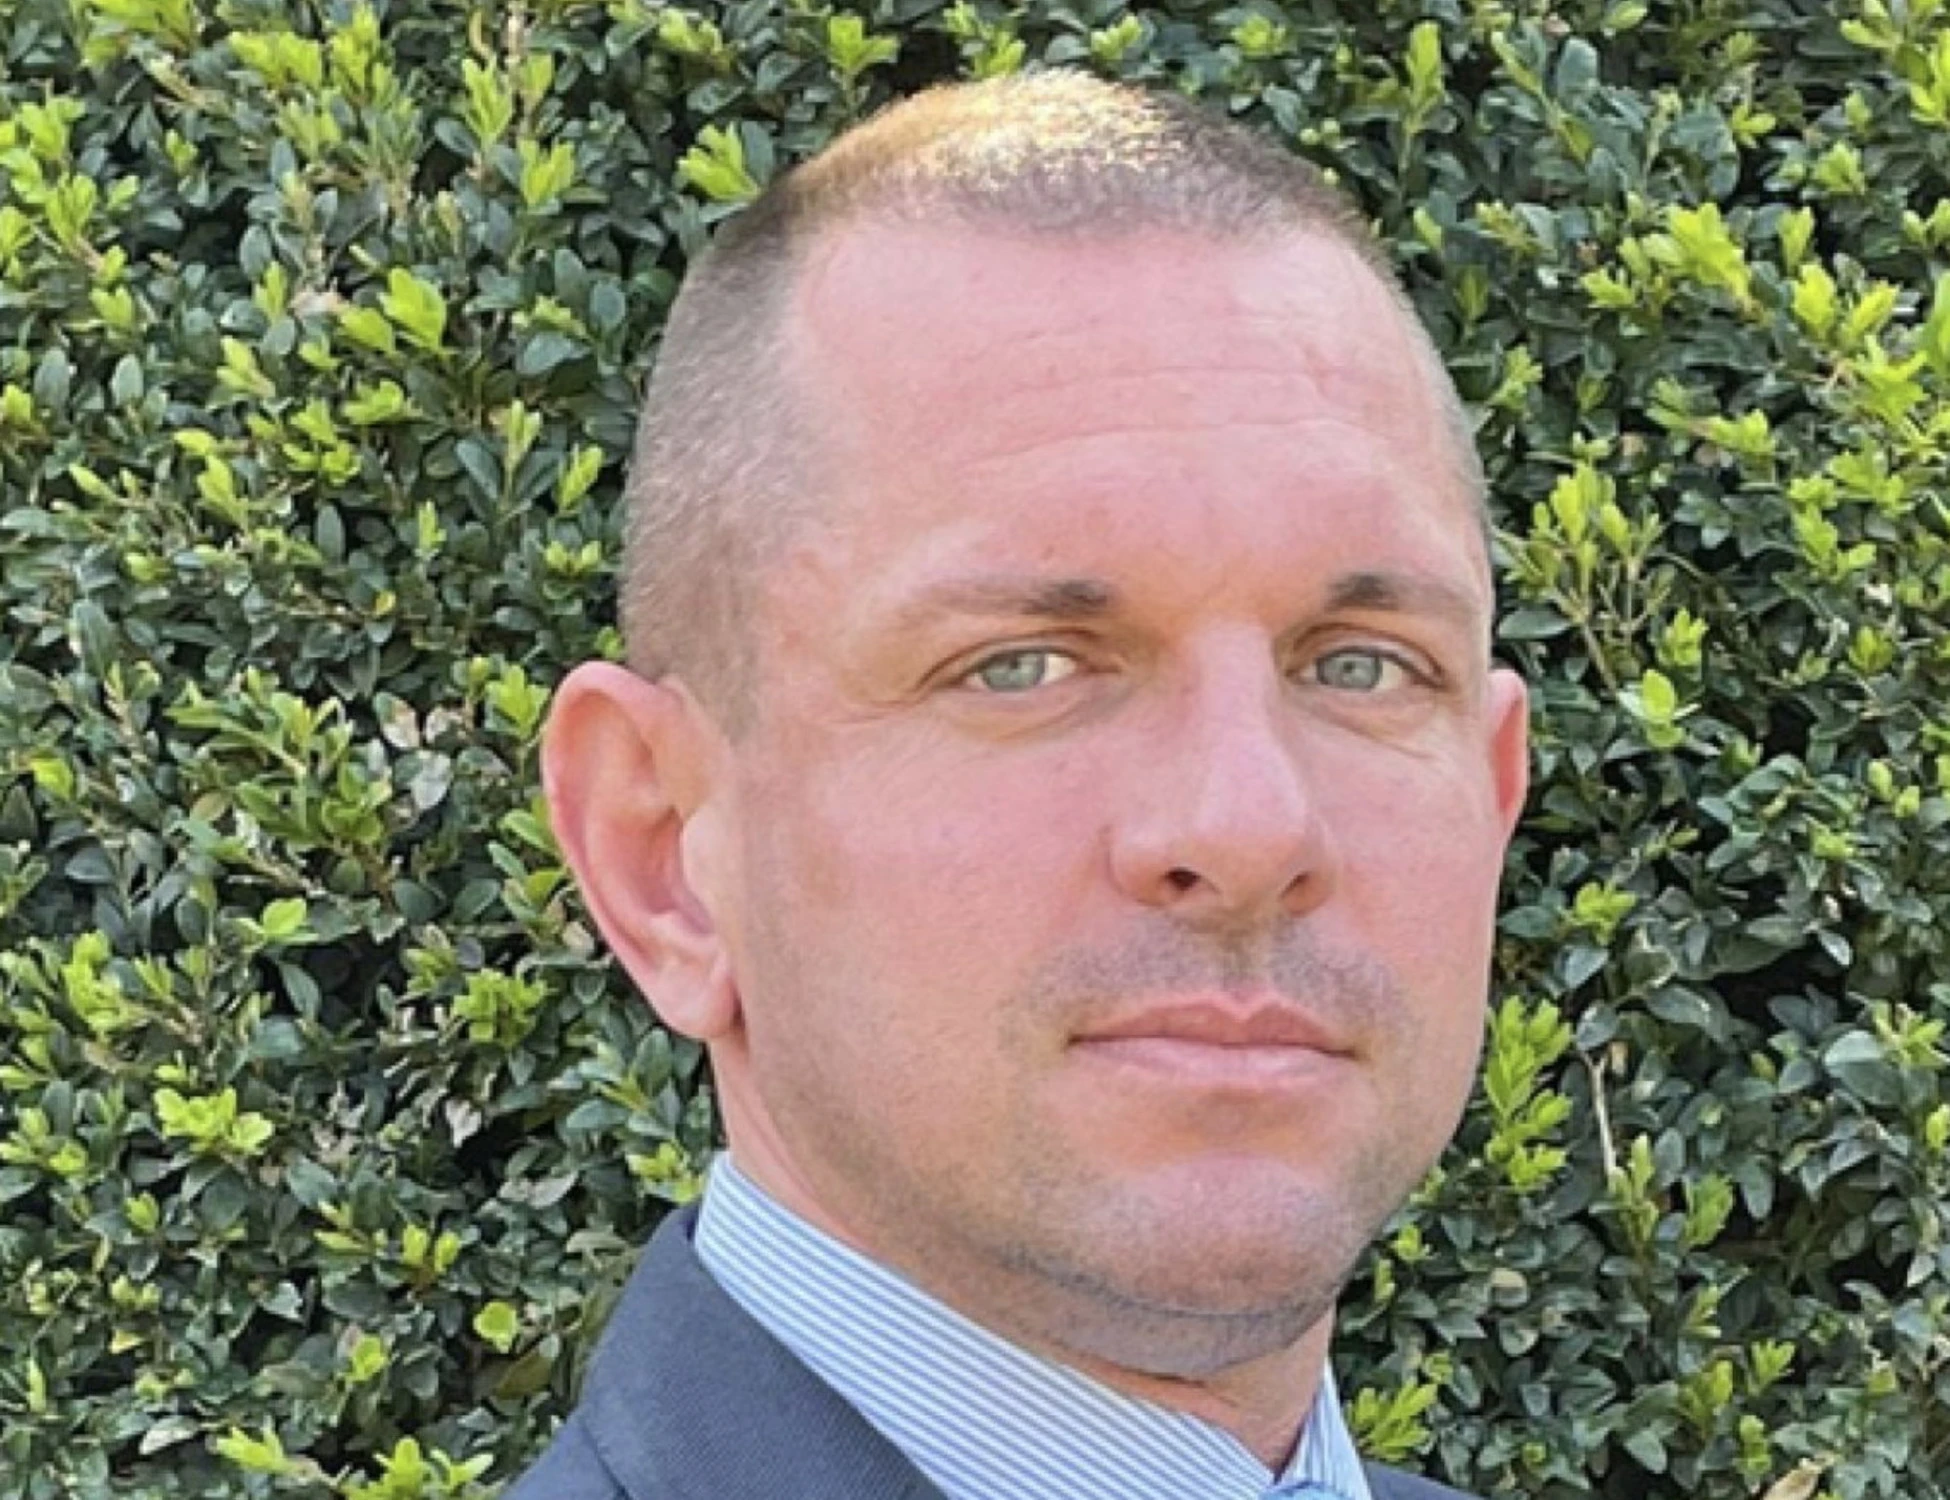
Ministeri, ospedali, istituti bancari, infrastrutture strategiche e grande distribuzione organizzata: nessun settore può considerarsi completamente al sicuro. Intervista ad Andrea Pasini, con un master in Criminologia e una specializzazione nell’ambito della sicurezza, sulle nuove frontiere della criminalità informatica, sulle vulnerabilità del sistema Paese e sull’urgenza di investire in tecnologie avanzate e prevenzione.
La criminalità cambia volto, si evolve, diventa tecnologica e sempre più difficile da individuare. Non servono necessariamente armi da fuoco, esplosivi o eserciti schierati sul campo per colpire una nazione. Oggi può essere sufficiente un attacco informatico ben organizzato per compromettere sistemi sanitari, paralizzare servizi pubblici, sottrarre ingenti quantità di denaro o mettere a rischio informazioni strategiche. Il cyberspazio è diventato uno dei principali terreni di confronto tra organizzazioni criminali, gruppi hacker, reti transnazionali e, in alcuni casi, soggetti collegati ad apparati statali. Una minaccia silenziosa, spesso invisibile agli occhi dei cittadini, ma capace di produrre conseguenze economiche, sociali e psicologiche di enorme portata. Ne parliamo con Andrea Pasini, esperto con formazione specialistica in criminologia e sicurezza, per approfondire le trasformazioni della criminalità contemporanea e comprendere quali strumenti siano necessari per proteggere cittadini, imprese e istituzioni.
Dottor Pasini, possiamo affermare che gli attacchi informatici rappresentino la nuova arma criminale del XXI secolo?
«Assolutamente sì. Ritengo che ci troviamo davanti a una delle trasformazioni più significative della criminalità moderna. Per molti decenni abbiamo associato il concetto di minaccia a strumenti materiali: armi, esplosivi, organizzazioni criminali presenti fisicamente sul territorio e conflitti militari tradizionali. Oggi questo scenario è profondamente cambiato. Un criminale informatico può trovarsi a migliaia di chilometri di distanza, operare attraverso reti digitali, nascondere la propria identità e colpire obiettivi strategici senza mai entrare fisicamente nel Paese che intende danneggiare. La particolarità di questa nuova arma è proprio la sua invisibilità. Non produce necessariamente un’esplosione, non lascia sempre danni materiali immediatamente riconoscibili, ma può compromettere servizi essenziali, provocare perdite economiche e generare un clima di insicurezza collettiva. Dal punto di vista criminologico siamo di fronte a un fenomeno particolarmente insidioso, perché modifica radicalmente il rapporto tra autore del reato, vittima e luogo in cui il crimine viene commesso. Non dobbiamo sottovalutare questo cambiamento: la criminalità informatica non è una minaccia del futuro. È già una realtà del presente.»
Lei sostiene che un attacco cyber potrebbe provocare danni persino superiori a quelli di alcune guerre tradizionali. Non è un’affermazione eccessivamente allarmistica?
«È importante interpretare correttamente questa affermazione. Non intendo sostenere che ogni attacco informatico sia più devastante di un conflitto armato. Le guerre tradizionali provocano distruzione, vittime e sofferenze umane di portata enorme. Tuttavia, dobbiamo comprendere che un’operazione cyber particolarmente sofisticata, diretta contro infrastrutture critiche, potrebbe produrre conseguenze sistemiche estremamente gravi. Immaginiamo, per esempio, un attacco coordinato contro la rete elettrica, i sistemi di comunicazione, gli ospedali, le infrastrutture di trasporto e i circuiti finanziari. Una simile operazione potrebbe interrompere servizi fondamentali, ostacolare i soccorsi, compromettere attività economiche e mettere concretamente a rischio la vita delle persone. La differenza rispetto alla guerra convenzionale è che l’aggressione potrebbe svilupparsi senza un’invasione territoriale e senza un confronto militare diretto. Questo rende la minaccia particolarmente complessa da prevenire, identificare e contrastare. Il vero pericolo non è soltanto il danno tecnologico, ma l’effetto domino che un attacco può produrre sull’intera società.»
Negli ultimi anni abbiamo assistito ad attacchi contro ministeri, ospedali e importanti realtà economiche. Perché vengono scelti proprio questi obiettivi?
«Perché rappresentano punti nevralgici del funzionamento dello Stato e della società. Un ministero custodisce informazioni e gestisce procedimenti amministrativi di rilevanza pubblica. Un ospedale dispone di dati sanitari estremamente sensibili e utilizza sistemi informatici indispensabili per l’assistenza ai pazienti. Un’impresa della grande distribuzione dipende da piattaforme digitali per gestire approvvigionamenti, magazzini, pagamenti e logistica. Colpire queste strutture significa poter provocare danni che vanno ben oltre il singolo sistema informatico. Pensiamo a un ospedale costretto a sospendere temporaneamente alcune attività perché non riesce ad accedere alle cartelle cliniche elettroniche. Oppure a una catena distributiva che non riesce a coordinare i propri magazzini e le consegne. In alcuni casi l’obiettivo dei criminali è ottenere un riscatto economico. In altri può essere il furto di informazioni riservate, lo spionaggio, il sabotaggio oppure la destabilizzazione. Non bisogna però attribuire automaticamente tutti questi attacchi ad hacker stranieri o a governi esteri. L’identificazione degli autori richiede indagini tecniche approfondite e riscontri investigativi. Dal punto di vista della sicurezza, ciò che conta è comprendere che un’infrastruttura vulnerabile può trasformarsi in un punto di debolezza per un’intera comunità.»
Esiste anche una componente psicologica? Questi attacchi possono essere utilizzati per diffondere paura tra la popolazione?
«Certamente. Ed è un aspetto che considero fondamentale sotto il profilo criminologico. La paura rappresenta uno degli effetti più importanti di determinate condotte criminali. Quando un cittadino apprende che un ospedale è stato colpito da un attacco informatico, può iniziare a domandarsi se i propri dati sanitari siano protetti e se potrà ricevere assistenza in caso di necessità. Quando viene violato un sistema bancario, il timore riguarda i risparmi e la sicurezza economica personale. Quando invece viene compromessa un’istituzione pubblica, può emergere un sentimento di sfiducia nei confronti della capacità dello Stato di proteggere i propri sistemi. È proprio questa dimensione psicologica che rende particolarmente delicata la minaccia cyber. Naturalmente non tutti gli attacchi hanno l’obiettivo intenzionale di diffondere terrore. Molti sono finalizzati esclusivamente al profitto. Tuttavia, anche un’azione criminale motivata economicamente può generare allarme sociale. La sicurezza non è soltanto protezione fisica o informatica: è anche la percezione, da parte dei cittadini, di vivere in una società capace di tutelarli. Per questo motivo la risposta deve essere tecnologica, investigativa, istituzionale e comunicativa.»
Parliamo del denaro sottratto attraverso gli attacchi informatici. Come avvengono i furti ai danni di fondi finanziari, aziende e organizzazioni?
«Il settore finanziario è uno degli obiettivi più appetibili per la criminalità informatica, proprio perché consente di trasformare rapidamente una violazione digitale in un profitto economico. Le modalità possono essere differenti. Esistono attacchi che sfruttano credenziali sottratte, altri che compromettono gli account di dipendenti o dirigenti e altri ancora che utilizzano comunicazioni fraudolente per indurre le vittime ad autorizzare trasferimenti di denaro. Un esempio particolarmente significativo, a livello internazionale, è rappresentato dal furto informatico del 2016 ai danni della Bangladesh Bank. In quell’occasione, attraverso l’abuso dei sistemi utilizzati per impartire ordini di pagamento, i criminali riuscirono a sottrarre circa 81 milioni di dollari, mentre ulteriori trasferimenti fraudolenti vennero bloccati. Questo episodio dimostra come la compromissione di sistemi e procedure finanziarie possa produrre perdite enormi. Il punto centrale è che il criminale informatico non deve necessariamente entrare fisicamente in una banca per sottrarre denaro. Può tentare di manipolare i processi digitali sui quali si fonda l’operatività finanziaria. Ecco perché considero essenziale che banche, fondi, aziende e pubbliche amministrazioni investano non soltanto in software di protezione, ma anche in controlli organizzativi, verifiche indipendenti e sistemi capaci di individuare tempestivamente operazioni anomale.»
Un altro fenomeno particolarmente diffuso è quello dei ransomware. Che cosa sono e perché risultano così pericolosi?
«Il ransomware è una delle forme di aggressione informatica più temute dalle organizzazioni. Si tratta di software malevoli che possono cifrare dati o rendere indisponibili sistemi informatici, con la richiesta di un pagamento per tentare di ripristinarne l’accesso. In molti casi i criminali non si limitano a bloccare i sistemi: sottraggono anche informazioni riservate e minacciano di divulgarle qualora la vittima non paghi. È quella che viene comunemente definita doppia estorsione. Immaginiamo un’azienda che improvvisamente non riesce più ad accedere ai propri archivi, ai sistemi di fatturazione o alle piattaforme di gestione della produzione. Il danno non riguarda soltanto l’eventuale riscatto richiesto. Bisogna considerare l’interruzione dell’attività, i costi di ripristino, le possibili responsabilità legate alla protezione dei dati e le conseguenze reputazionali. Pagare il riscatto, inoltre, non garantisce il recupero delle informazioni né impedisce che vengano diffuse. Per questo motivo la prevenzione e la capacità di ripristino sono molto più importanti della semplice reazione all’emergenza.»
Lei ha parlato di hacker esteri. Quanto è importante la dimensione internazionale di questa minaccia?
«È determinante. La criminalità informatica non conosce i confini geografici tradizionali. Un attacco può essere progettato in un Paese, transitare attraverso infrastrutture digitali distribuite in più continenti e colpire una vittima che si trova in Italia. Le organizzazioni criminali possono utilizzare reti di intermediari, server compromessi e strumenti di anonimizzazione per rendere più difficoltosa l’identificazione dei responsabili. Inoltre, dobbiamo distinguere tra criminalità informatica organizzata, attività di spionaggio digitale e operazioni cyber riconducibili, con diversi livelli di evidenza, ad attori statali. Si tratta di fenomeni che possono utilizzare tecniche simili, ma che presentano finalità differenti. La risposta non può essere affidata esclusivamente ai singoli Stati. Servono cooperazione investigativa internazionale, condivisione delle informazioni, collaborazione tra autorità giudiziarie e forze di polizia e una maggiore capacità di individuare tempestivamente le minacce. L’Italia deve essere parte attiva di questa cooperazione, rafforzando al tempo stesso le proprie competenze nazionali.»
Quali investimenti dovrebbe mettere in campo l’Italia per contrastare efficacemente questo fenomeno?
«Ritengo che la cybersecurity debba essere considerata una priorità strategica nazionale. Non possiamo limitarci a intervenire dopo che un attacco si è verificato. Occorre costruire una capacità di difesa permanente, fondata su prevenzione, monitoraggio, formazione e risposta agli incidenti. Gli investimenti dovrebbero concentrarsi su infrastrutture tecnologiche moderne, sistemi avanzati di rilevamento delle minacce, protezione delle reti pubbliche e private, continuità operativa e formazione di personale altamente qualificato. Un ruolo importante può essere svolto dall’intelligenza artificiale, utilizzata per individuare comportamenti anomali, correlare grandi quantità di eventi e supportare gli analisti nell’identificazione di possibili intrusioni. Naturalmente, l’intelligenza artificiale non rappresenta una soluzione miracolosa: deve essere governata, verificata e integrata con competenze umane. Un altro elemento fondamentale riguarda la collaborazione tra settore pubblico e privato. Le istituzioni, le aziende tecnologiche, le università e gli operatori delle infrastrutture critiche devono lavorare in modo coordinato. In Italia, il ruolo dell’Agenzia per la Cybersicurezza Nazionale è particolarmente importante per il rafforzamento della resilienza del Paese. Investire nella sicurezza informatica non significa sostenere una spesa accessoria. Significa proteggere la stabilità economica, i servizi essenziali e la sicurezza dei cittadini.»
COME DIFENDERSI CONCRETAMENTE DAGLI ATTACCHI CYBER
Passiamo agli aspetti pratici. Quali misure dovrebbero adottare aziende, ospedali, enti pubblici e cittadini per proteggersi?
«La prima regola è comprendere che la sicurezza assoluta non esiste. Possiamo però ridurre significativamente il rischio, limitare i danni e aumentare la capacità di recupero. La protezione deve essere costruita su più livelli, perché nessuna singola tecnologia è sufficiente a contrastare tutte le minacce. Ritengo fondamentali sei misure. 1. Autenticazione a più fattori. Proteggere gli account con sistemi di autenticazione multifattore, preferibilmente resistenti al phishing, come passkey e chiavi di sicurezza. Una password rubata non deve essere sufficiente per accedere ai sistemi più importanti. 2. Aggiornamento costante dei sistemi. Installare tempestivamente gli aggiornamenti di sicurezza di sistemi operativi, applicazioni, apparati di rete e dispositivi. Le vulnerabilità note non corrette rappresentano una via d’ingresso frequente. 3. Backup protetti e verificati. Conservare copie dei dati separate dagli ambienti principali, anche offline o immutabili, e verificarne periodicamente il ripristino. Un backup non testato potrebbe rivelarsi inutilizzabile durante un’emergenza. 4. Monitoraggio e segmentazione delle reti. Utilizzare sistemi di rilevamento delle minacce, registri di sicurezza centralizzati e separazione degli ambienti più sensibili. Un’intrusione non deve consentire automaticamente l’accesso a tutta l’organizzazione. 5. Formazione del personale. Insegnare a riconoscere email fraudolente, falsi messaggi, richieste di pagamento sospette e tentativi di manipolazione. Verificare sempre attraverso un canale indipendente le richieste di modifica delle coordinate bancarie. 6. Piani di risposta e simulazioni. Definire responsabilità, procedure di isolamento, contatti di emergenza e modalità di ripristino. Svolgere esercitazioni periodiche e conoscere gli obblighi di segnalazione applicabili, compresi quelli previsti dalle normative NIS2 e GDPR. Per quanto riguarda i cittadini, aggiungerei l’utilizzo di password uniche gestite con un password manager, la prudenza davanti a link e allegati inattesi e la verifica delle comunicazioni che richiedono dati personali o bancari. Chi sospetta di aver subito una frode finanziaria dovrebbe contattare immediatamente la propria banca attraverso i canali ufficiali, chiedere il blocco delle operazioni ove possibile, mettere in sicurezza gli account e rivolgersi alle autorità competenti. Per le organizzazioni, invece, è essenziale non improvvisare durante l’attacco: occorre attivare il piano di gestione degli incidenti, preservare le evidenze digitali e coinvolgere professionisti qualificati.»
Dottor Pasini, la tecnologia da sola può garantire la sicurezza oppure è necessario un cambiamento culturale?
«La tecnologia è indispensabile, ma non basta. Possiamo installare sistemi sofisticati, investire milioni di euro in infrastrutture informatiche e adottare strumenti avanzati di protezione. Tuttavia, se manca una cultura della sicurezza, il sistema continuerà a presentare vulnerabilità. Un dipendente non formato può essere ingannato da una comunicazione apparentemente autentica. Un dirigente può sottovalutare l’importanza di aggiornare i sistemi. Un’organizzazione può non avere un piano adeguato per gestire un’emergenza. La sicurezza deve diventare parte integrante delle decisioni strategiche. Dal punto di vista criminologico è fondamentale comprendere che il criminale cerca spesso il punto più debole del sistema, e quel punto può essere tecnologico, organizzativo oppure umano. Per questa ragione considero la formazione una delle principali forme di prevenzione. Dobbiamo sviluppare una maggiore consapevolezza già nelle scuole, nelle università, nelle imprese e nella pubblica amministrazione. La sicurezza digitale riguarda tutti, non soltanto gli informatici.»
Quale ruolo dovrebbero avere le istituzioni e le forze dell’ordine nel contrasto alla criminalità informatica?
«Le istituzioni devono garantire una risposta coordinata e proporzionata alla gravità della minaccia. La prevenzione tecnologica deve accompagnarsi a un’efficace attività investigativa. In Italia, la Polizia Postale e gli altri organismi competenti svolgono un ruolo fondamentale nel contrasto ai reati informatici, mentre le strutture nazionali di cybersicurezza contribuiscono alla prevenzione e alla gestione degli incidenti secondo le rispettive competenze. Occorre rafforzare la disponibilità di personale specializzato, le capacità di analisi forense digitale e gli strumenti di cooperazione internazionale. È altrettanto importante migliorare lo scambio tempestivo di informazioni tra soggetti pubblici e privati, nel rispetto delle norme sulla protezione dei dati. La rapidità è un fattore decisivo. Un attacco individuato nelle prime fasi può essere contenuto più facilmente rispetto a un’intrusione che rimane inosservata per settimane. Inoltre, la risposta istituzionale deve essere accompagnata da una comunicazione pubblica chiara, capace di informare i cittadini senza alimentare inutilmente il panico. Uno Stato moderno deve essere in grado non soltanto di difendere il proprio territorio fisico, ma anche di proteggere il proprio spazio digitale.»
Guardando ai prossimi anni, quali sono le minacce che la preoccupano maggiormente?
«Mi preoccupano soprattutto tre aspetti: l’aumento della sofisticazione degli attacchi, la crescente dipendenza della società dai sistemi digitali e la possibilità che tecnologie innovative vengano utilizzate anche per finalità criminali. L’intelligenza artificiale, per esempio, può essere impiegata per creare messaggi fraudolenti più convincenti, falsificare voci e immagini o rendere più credibili i tentativi di manipolazione. Pensiamo a un dirigente che riceve una telefonata apparentemente proveniente da un superiore, con una voce riprodotta artificialmente, nella quale gli viene chiesto di autorizzare un pagamento urgente. Se non esistono procedure di verifica adeguate, il rischio di frode aumenta. Un altro elemento riguarda la dipendenza dalle infrastrutture digitali. Più servizi vengono digitalizzati, maggiore diventa la necessità di proteggerli e di predisporre alternative operative in caso di malfunzionamento. Infine, temo che la percezione della minaccia non sia ancora sufficientemente diffusa. Molte organizzazioni continuano a considerare la cybersecurity un problema esclusivamente tecnico, mentre si tratta di una questione strategica che coinvolge economia, sicurezza nazionale, diritto e tutela delle persone.»
Qual è, in conclusione, il messaggio che desidera rivolgere alle istituzioni, alle imprese e ai cittadini?
«Il mio messaggio è molto chiaro: non possiamo permetterci di sottovalutare la criminalità informatica. Viviamo in un’epoca nella quale un attacco digitale può compromettere attività economiche, sottrarre informazioni riservate, interrompere servizi fondamentali e generare conseguenze che si ripercuotono sulla vita quotidiana delle persone. Le armi tradizionali rimangono una minaccia drammatica, ma oggi dobbiamo riconoscere l’esistenza di un ulteriore fronte di rischio, caratterizzato da strumenti tecnologici sofisticati, operazioni transnazionali e modalità di aggressione difficili da individuare. Occorre investire in ricerca, innovazione, sistemi di difesa, formazione e cooperazione internazionale. Dobbiamo sostenere le competenze professionali, valorizzare il lavoro degli specialisti e costruire una cultura della prevenzione. Soprattutto, dobbiamo comprendere che proteggere i sistemi informatici significa proteggere concretamente le persone. La cybersecurity non può più essere considerata un tema secondario. È una componente essenziale della sicurezza nazionale, della stabilità economica e della tutela delle libertà individuali. E voglio concludere con un concetto che ritengo fondamentale: nella criminalità moderna il pericolo non è sempre qualcosa che possiamo vedere o toccare. A volte è nascosto dietro uno schermo, attraversa i confini senza essere fermato e colpisce quando meno ce lo aspettiamo. Per questo la vera sfida non consiste soltanto nel reagire agli attacchi, ma nell’essere preparati prima che si verifichino. La sicurezza del futuro si costruisce oggi. E non possiamo permetterci di arrivare impreparati.»
UNA SFIDA CHE RIGUARDA L’INTERO SISTEMA PAESE
L’analisi di Andrea Pasini mette in evidenza un cambiamento profondo nel panorama della sicurezza contemporanea. La minaccia informatica non riguarda più soltanto la sottrazione di password, le frodi online o la violazione di singoli computer. Può coinvolgere infrastrutture strategiche, attività produttive, sistemi finanziari e servizi indispensabili per la collettività. Il tema assume una rilevanza ancora maggiore in una società nella quale pubbliche amministrazioni, imprese e cittadini dipendono quotidianamente da reti e piattaforme digitali. La sfida, dunque, non consiste nel rinunciare all’innovazione, ma nel renderla più sicura. Servono investimenti continuativi, capacità di prevenzione, aggiornamento tecnologico e una cooperazione sempre più stretta tra istituzioni, operatori economici e professionisti della sicurezza. Il messaggio che emerge dall’intervista è inequivocabile: la criminalità si evolve e la risposta delle istituzioni deve evolversi con la stessa rapidità. Perché nel mondo contemporaneo difendere la sicurezza digitale significa difendere anche la sicurezza reale di un Paese.